Publication
Être prêt pour intégrer le Cyber Resilience Act dans sa pratique Open Source
Les enjeux de cybersécurité sont aujourd’hui pleinement intégrés aux obligations liées à la circulation de logiciels sur le marché européen. Depuis 2024, le CNLL (Union des entreprises du logiciel libre et du numérique ouvert) et inno³ élaborent ensemble un guide destiné à accompagner les acteurs de l’Open Source dans la compréhension et la mise en œuvre du Cyber Resilience Act (règlement sur la cyberrésilience). La version 2.1, publiée le 11 septembre 2026, intègre les orientations rendues publiques par la Commission européenne le 27 juillet 2026, détaille le parcours de notification applicable depuis cette date, approfondit la place des SBOM et propose une méthode de mise en conformité en six étapes. Le guide est diffusé sous licence libre afin de favoriser son amélioration et sa dissémination.
Contexte et objectifs du guide
Face à une vulnérabilité croissante de la société européenne aux risques informatiques, la Commission européenne a présenté en septembre 2022 le Cyber Resilience Act (CRA). Ce règlement vise à renforcer la cybersécurité et la cyberrésilience des produits comportant des éléments numériques mis à disposition sur le marché de l’Union. Publié au Journal officiel de l’UE le 20 novembre 2024 et entré en vigueur le 10 décembre 2024, il impose aux opérateurs économiques concernés des obligations qui dépendent de leur rôle : fabricant, mandataire, importateur, distributeur ou intendant de logiciels ouverts. Les obligations de notification des vulnérabilités activement exploitées et des incidents graves s’appliquent depuis le 11 septembre 2026, l’ensemble du règlement à compter du 11 décembre 2027. La sécurité doit ainsi être prise en compte à chaque étape du cycle de vie du produit, de sa conception à sa maintenance en passant par sa mise sur le marché.
Pour soutenir cette transition, le CNLL a lancé en 2024 la rédaction d’un guide de mise en application du CRA en partenariat avec le cabinet inno³. Ce guide a pour objectifs de :
- clarifier les principales exigences du CRA et leur application spécifique aux pratiques Open Source ;
- fournir des recommandations concrètes et atteignables pour intégrer ces obligations dans les processus existants ;
- favoriser une compréhension partagée des enjeux du CRA au sein de l’écosystème Open Source, en articulant théorie et retours d’expérience ;
- proposer des pistes pour influencer positivement l’interprétation et la mise en œuvre des exigences du règlement au niveau européen.
Le guide insiste sur une distinction essentielle. Le régime applicable dépend du rôle exercé et certaines fournitures non commerciales et contributions sont exclues. Préserver cette distinction permet de construire une conformité proportionnée, sans reporter indistinctement les obligations des fabricants sur les communautés, les prestataires ou les partenaires.
Les apports de la version 2.1
Cette révision prolonge l’édition 2.0 du 9 décembre 2025, présentée lors d’Open Source Experience 2025. Elle intègre la relecture reçue en août 2026, une vérification du règlement et de ses rectificatifs ainsi que les orientations publiées par la Commission le 27 juillet 2026. Elle apporte notamment :
- les orientations de la Commission, mobilisées pour préciser le champ d’application du CRA et la qualification des produits et des opérateurs ;
- le parcours de notification applicable depuis le 11 septembre 2026 pour les vulnérabilités activement exploitées et les incidents graves : alerte précoce sous 24 heures, notification sous 72 heures puis rapport final, via la plateforme unique de signalement de l’ENISA (Single Reporting Platform). Cette notification ne remplace pas l’information des utilisateurs concernés ;
- la nomenclature des logiciels (SBOM), présentée comme une nouveauté majeure du règlement pour la transparence, la sécurité et la résilience des produits ;
- une méthode de mise en conformité en six étapes, pensée pour s’appuyer sur les pratiques existantes ;
- le paysage des autorités en France : l’ANSSI comme autorité notifiante des organismes d’évaluation, le CERT-FR pour le traitement des signalements et l’ANFR comme autorité de surveillance du marché.
Une méthode de mise en conformité en six étapes
Le CRA n’impose pas de méthode unique. Le guide promeut une mise en conformité pensée dans le prolongement des démarches de gestion de l’Open Source et de cybersécurité déjà engagées par les organisations (production de SBOM, mise en place d’un Open Source Program Office, etc.). Il s’agit de relier les exigences applicables aux décisions, aux actions et aux preuves qui permettent d’en vérifier le résultat, avec un niveau de détail adapté aux produits, aux risques et au rôle de chaque organisation :
- Cadrer et qualifier ;
- Construire le registre des exigences et des preuves ;
- Évaluer les risques de cybersécurité ;
- Mettre en place les processus attendus ;
- Constituer le dossier adapté au rôle ;
- Vérifier puis suivre.
Le diagnostic initial alimente un premier plan d’actions, avec des responsables et des priorités, qui sera mis à jour d’année en année. Les urgences, comme certaines corrections ou notifications, sont traitées sans attendre la fin du diagnostic. Des documents types proposés comme aides méthodologiques seront partagés sur le dépôt public du guide.
Mise en application illustrée du Cyber Resilience Act
Pour faciliter la concertation et la sensibilisation, le guide alterne texte, tableaux de synthèse et visualisations permettant une approche didactique du CRA. Il propose notamment :
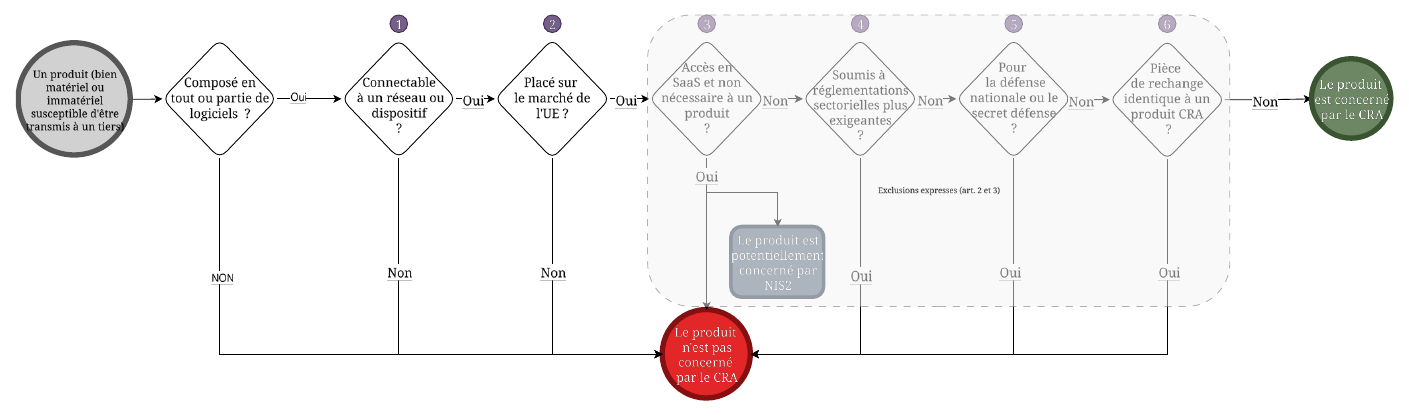
- un logigramme de qualification des produits pour déterminer si un produit est concerné par le CRA ;
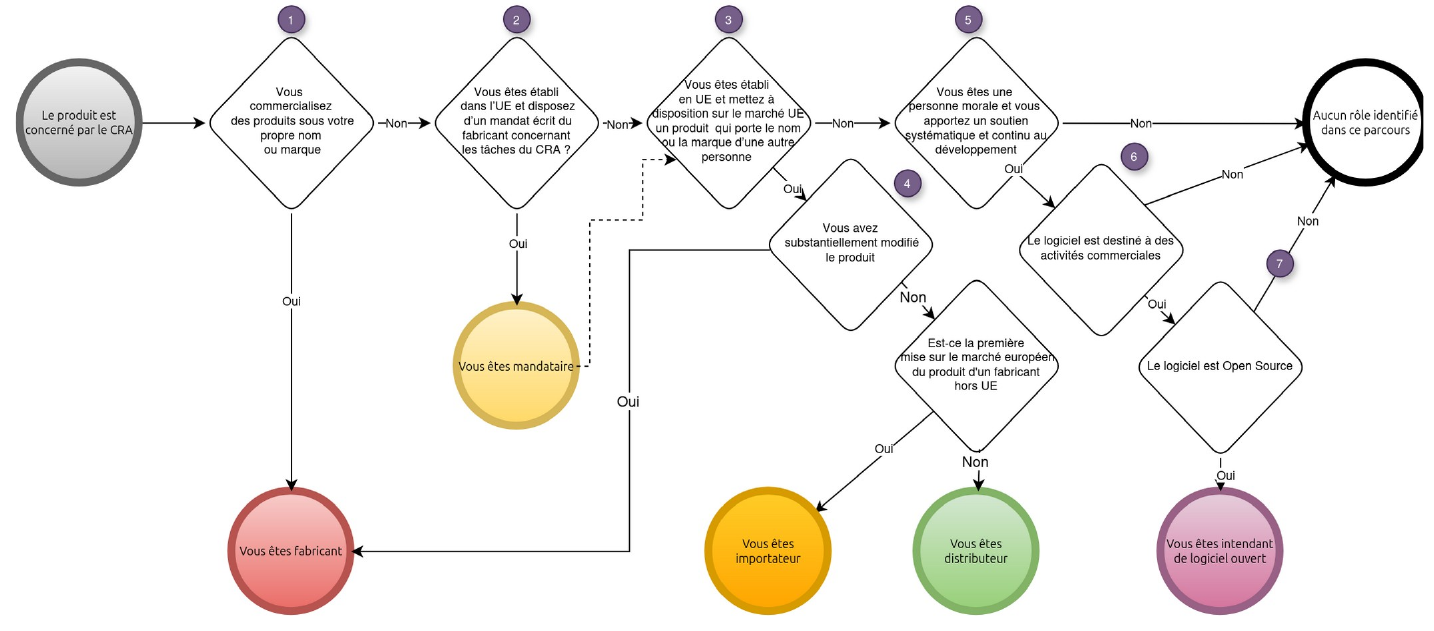
- un logigramme de qualification des opérateurs économiques pour aider les acteurs de l’Open Source à se positionner parmi les rôles prévus par le règlement ;
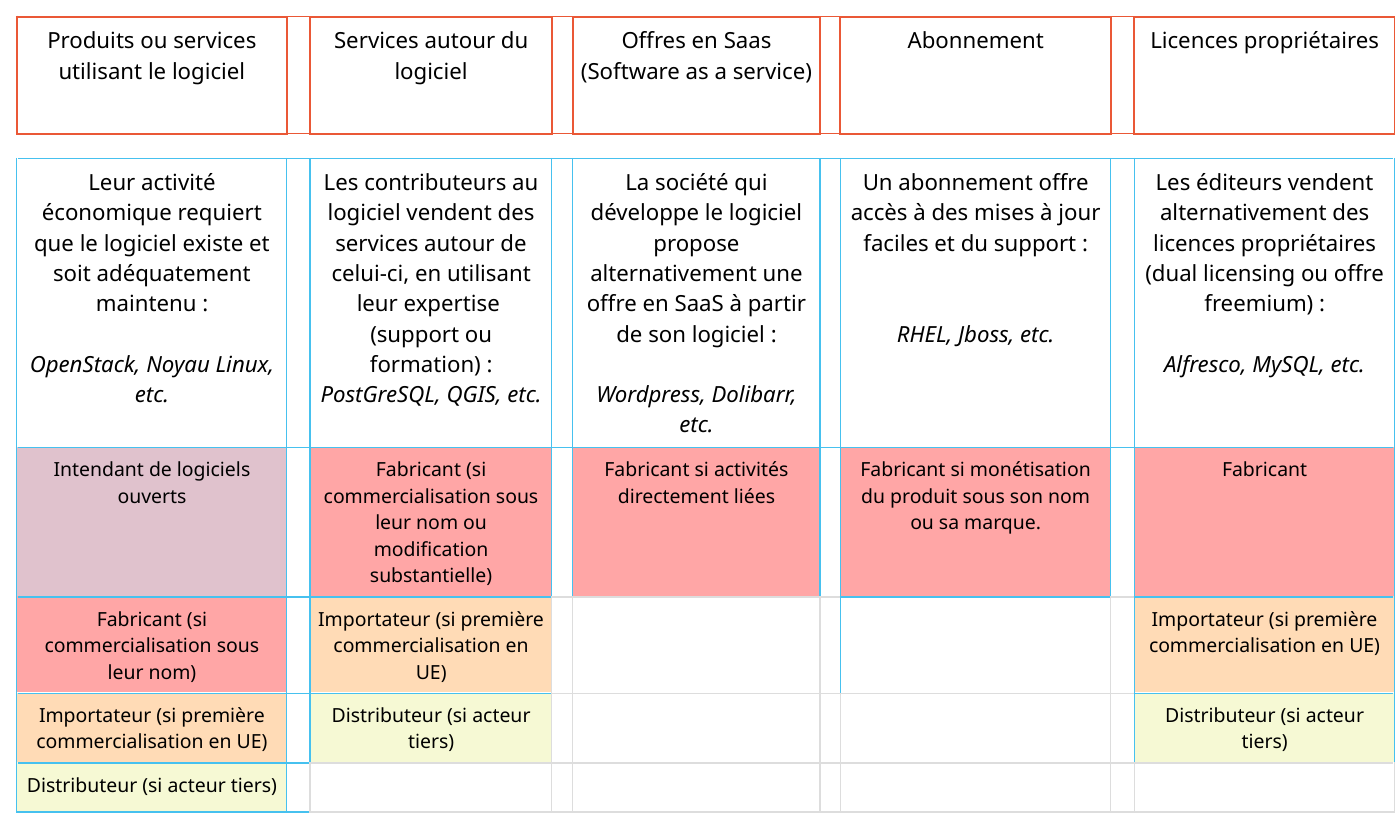
- un tableau de qualification des principaux modèles d’activité Open Source (produits et services, SaaS, abonnement, licences propriétaires) ;
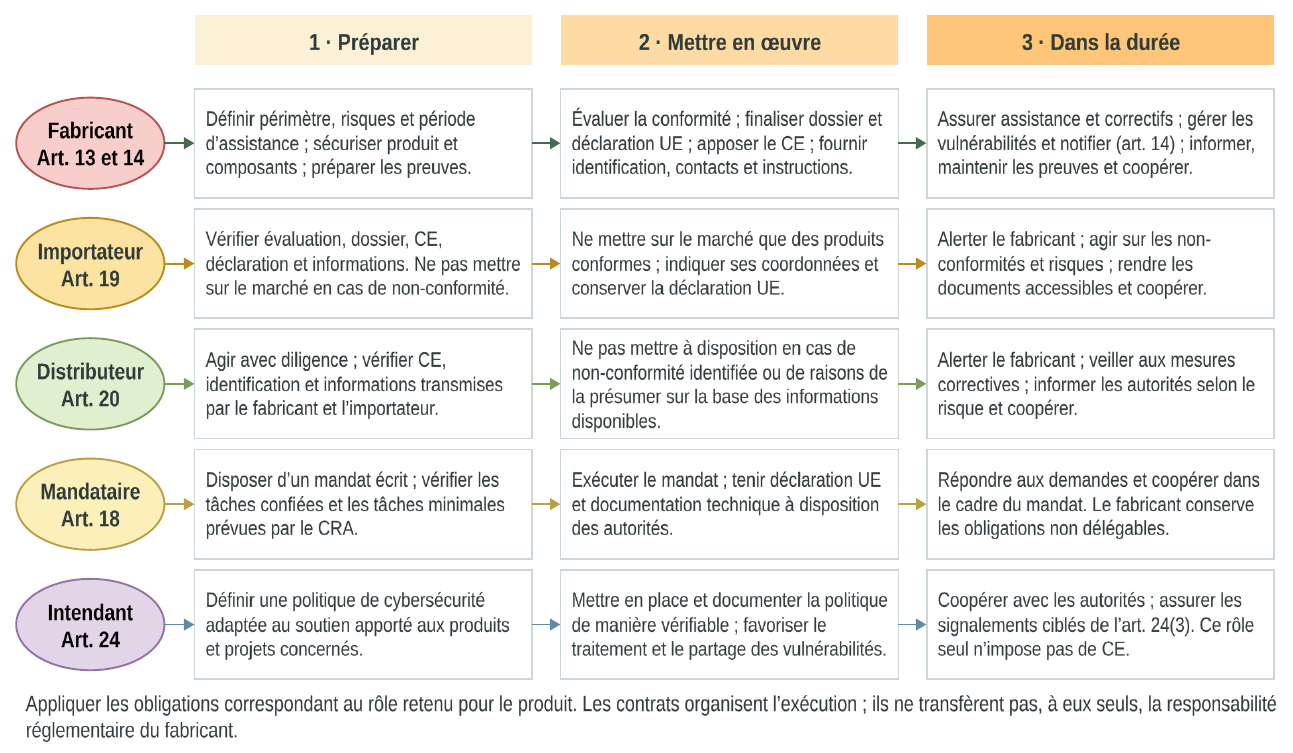
- une représentation des rôles et des responsabilités de chaque opérateur en trois temps : préparer, mettre en œuvre, dans la durée ;
- des tableaux de synthèse des obligations par rôle, des autorités de régulation et des sanctions ;
- des mises en situation, fictives et volontairement simplifiées, inspirées d’activités économiques repérées parmi les membres du CNLL.
Présentation du groupe de travail
Le guide a été rédigé de manière itérative grâce à la contribution active de nombreux acteurs de la communauté Open Source.
- L’équipe éditoriale et de coordination est composée de Stéfane Fermigier (coprésident du CNLL) et de Catherine Nuel (chargée de mission, CNLL).
- Les rédacteurs principaux de la version 2.1 sont Benjamin Jean (CEO, inno³) et Arthur Hamonic (doctorant et consultant, inno³). Les illustrations et visualisations ont été produites par Clémence Lascombes (chargée de missions, inno³).
- Un comité de suivi, composé d’experts techniques, de juristes et d’acteurs de l’Open Source, a nourri le fond et la forme de la première version : Camille Moulin (inno³), Cedric Temple (Bluemind), Clément Oudot (Worteks), Florent Zara et Gaël Blondelle (Fondation Eclipse), Pierre-Yves Gibello (OW2), Simon Urli (XWiki), Victor Roland (Obeo), Vincent Picavet (Oslandia), Vincent Pouzol (Systerel) et Yannick Moy (AdaCore).
L’étude a été présentée pour la première fois lors de l’European Open Source & Free Software Law Event (EOLE), le 29 novembre 2024 à Turin. Elle a ensuite été largement diffusée pour recueillir les remarques de juristes, d’expertes et d’experts européens.
Nous remercions l’ensemble des personnes ayant participé activement à la rédaction de ce guide.
Pour aller plus loin : contribuez au guide !
Le présent guide ainsi que les illustrations qui le parcourent sont mis à disposition sous licence Creative Commons BY-SA 4.0. Cette licence permet une dissémination optimale et facilite le travail de mise à jour. Les éditions publiées sont également disponibles sur le site du CNLL.
Le guide a vocation à évoluer. Le groupe de travail reste ouvert pour l’enrichir de nouvelles spécificités et de retours d’expérience issus des membres du CNLL, de grands utilisateurs, d’administrations publiques et d’autres contributeurs et contributrices.
Pour plus d’informations sur le guide ou pour rejoindre le groupe de travail, vous pouvez écrire à hello@inno3.fr et contact@cnll.fr.
À propos du CNLL
Le CNLL, l’Union des entreprises du logiciel libre et du numérique ouvert, est, depuis 2010, l’organisation représentative en France des entreprises de la filière Open Source. Sa mission est de rassembler les entreprises du numérique libre (ENL) dans un esprit de communauté et autour de valeurs communes, dans le but de représenter et de défendre la filière professionnelle du logiciel libre et du numérique ouvert en France. Dans le cadre de ses missions, il a confié au cabinet inno³ le soin de rédiger un guide de sensibilisation au CRA pour les acteurs de l’Open Source.
À propos d’inno³
inno³ est un cabinet de conseil indépendant spécialiste des modèles ouverts agissant à la croisée des acteurs privés (industriels comme économie sociale et solidaire), publics (administrations et collectivités) et communautaires. Le cabinet s’appuie sur une équipe pluridisciplinaire (droit, sociologie, design et génie logiciel) qui s’implique activement et mobilise ses compétences pointues en faveur d’une plus grande prise en compte des modèles ouverts et collaboratifs. inno³ est membre fondateur de l’initiative OpenSource-Experts destinée à permettre aux grands comptes d’accéder à l’expertise Open Source disséminée chez de nombreux acteurs spécialisés.


Citer le rapport
Fermigier, Stéfane, Catherine Nuel, Benjamin Jean et Arthur Hamonic. « Être prêt pour intégrer le Cyber Resilience Act dans sa pratique Open Source », version 2.1. Paris : inno3, CNLL, 11 septembre 2026. https://code.inno3.eu/commons-studies/guide-cra/raw/branch/2.1/CNLL_inno3_Guide-CRA_2.1-FR.pdf.
Ressources associées
- Accès au dépôt du guide avec l’ensemble des ressources proposées dans le guide,
- Accès direct au pdf du guide (version 2.1, 11 septembre 2026),
- Annonce de la version 2.1 sur le blog d’inno³,
- Publications du CNLL, dont la traduction anglaise de la première édition.
Les versions antérieures du guide (1.0, 1.1 et 2.0) restent consultables sur le dépôt du guide.